PROTECTION DES DONNÉES ET RGPD
Protection des données et conseil RGPD
pour les entreprises
Mise en conformité et suivi en protection des données, examen des traitements et service de délégué à la protection des données lorsque cela est pertinent.
Nous définissons d’abord les objectifs, le périmètre et les conditions. Vous décidez ensuite de poursuivre.
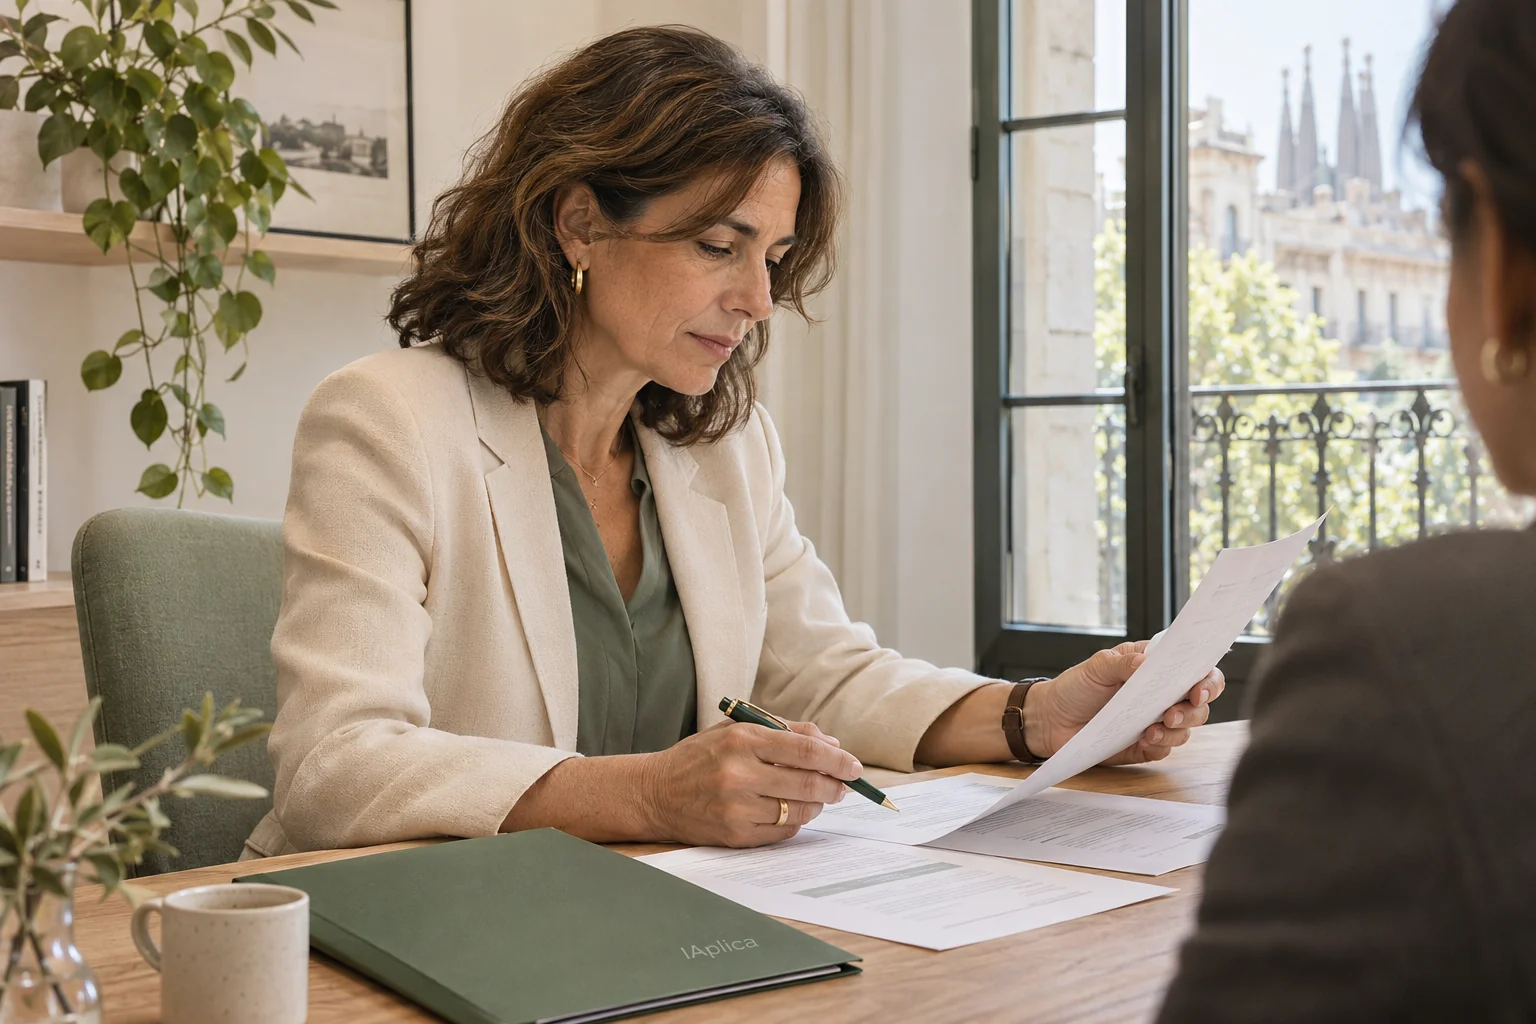
Un objectif bien défini
IAplica coordonne le conseil en protection des données avec des spécialistes pour examiner comment votre entreprise collecte, utilise, partage et conserve les informations personnelles. Le travail relie documentation, pratiques et mesures, avec un périmètre adapté à l’activité.
Quand est-ce adapté ?
Ces situations orientent le premier échange. Le périmètre est adapté à votre activité et aux vérifications nécessaires.
- Vous devez revoir les formulaires, clients, personnel, fournisseurs ou dispositifs de vidéosurveillance.
- Votre documentation existe, mais ne reflète plus les processus ou les outils actuels.
- Vous souhaitez évaluer la nécessité d’un délégué à la protection des données ou d’un service de DPO externalisé.
Contenu possible
- Inventaire et analyse des traitements inclus.
- Examen de l’information, des bases juridiques et de l’exercice des droits.
- Documentation de la sous-traitance et des accès des prestataires aux données.
- Évaluation des risques et des mesures organisationnelles convenues.
- Audit, suivi ou DPO externalisé selon les besoins et le contrat.
Les éléments inclus, les dépendances et les exclusions sont détaillés dans la proposition.
Un parcours que vous pouvez examiner
- Comprendre. Nous examinons votre situation, vos processus et les personnes concernées.
- Définir. Nous convenons du périmètre, des livrables, des coûts et des critères de vérification.
- Mettre en œuvre et vérifier. Nous coordonnons les interventions et examinons les résultats avec les exemples convenus.
- Accompagner. Nous précisons la livraison, la documentation et l’assistance dont vous avez besoin.
Les points à préciser avant de commencer
Les obligations sont analysées pour chaque organisation. La désignation d’un DPO et la nécessité d’une analyse d’impact dépendent du cas ; elles ne sont pas présumées automatiquement. Le conseil nécessite des informations suffisantes sur l’activité.
Le premier échange sert à vérifier l’adéquation du projet. Il n’est pas nécessaire d’envoyer des informations confidentielles.
Questions
Suffit-il d’ajouter une politique au site ?
Le texte informe, mais l’examen doit également porter sur les processus, les accès, les prestataires et la conservation. La documentation doit correspondre aux pratiques.
Le service comprend-il un délégué à la protection des données ?
Il peut l’inclure après évaluation du besoin et du périmètre. Ses fonctions, son indépendance et ses interlocutions sont précisées dans la mission.
Des services pour compléter votre projet
Une solution peut mobiliser plusieurs spécialités. Explorez ces services complémentaires pour définir le périmètre de votre projet.